
crypto(编码和密码)
说明:密码学有时候包含的不止一种密码,有可能一个密文里面蕴含多种密码,要合理使用工具或者一些其他的暴力破解的“武器”;
密码学概念
明文加算法(密钥)变成密文
对称加密
对称加密是其中一种常见的加密方式。对称加密使用相同的密钥用于加密和解密数据。
注意:需要保证算法足够复杂以及密钥得到保护
非对称加密(对称加密的密钥保护)
非对称加密使用不相同的密钥用于加密和解密数据。
原理:
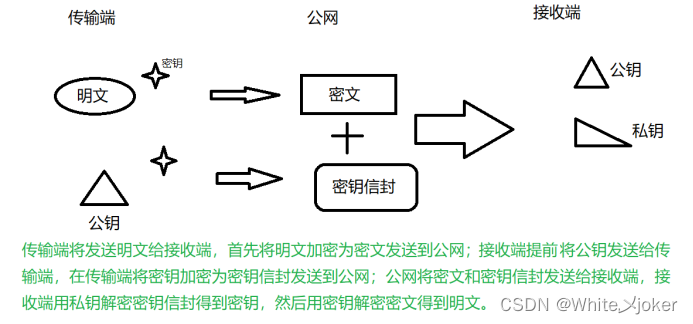
总结:传输端先把明文通过密钥加密成密文,接收端发送公钥把密钥保护起来变成密钥信封。然后将密文和密钥信封一起发给接收端,接收端使用私钥打开信封,再把得到的密钥拿出来解密明文。
暂定结论:公钥加密,私钥解密
加深理解:
私钥和公钥是一对,谁都可以加解密,只是谁加密谁解密是看情景来用的:
第一种情景是加密,用公钥加密,私钥解密,用于向公钥所有者发布信息,这个信息可能被他人篡改,但是无法被他人获得。这里用的是接收方的公钥和私钥
数字签名是使用发送方的公钥和私钥
第二种情景是签名,发送方用私钥加密原始数据(可以用散列函数先压缩节省算力),然后接收方用公钥进行解密,用于让所有公钥所有者验证私钥所有者的身份并且用来防止私钥所有者发布的内容被篡改(接收方解密的时候如果不一样就说明被篡改).但是不用来保证内容不被他人获得。
为了确保公钥的安全需要配置“身份证”,通过可信机构 CA 使用私钥进行签名变成数字证书。
非对称加密实际上比较消耗资源,一般只在第一次密钥信封的时候使用,后面有了透明的数字证书就使用对称加密了
散列函数(哈希函数)
哈希也称“散列”函数或“杂凑”函数。它是一个不可逆的单向映射,将任意长度的输入消息 M(或文件 F)映射成为一个较短的字符串哈希值 H(M),也叫散列值(HashValue)、杂凑值或消息摘要。可见,这是一种单向密码体制,只有加密过程
常见函数
MD5
MD5 算法对输入任意长度的消息进行运行,产生一个 128 位的消息摘要(32 位的十六进制数(用来判断是否是 md5(由 0-9,a-f 组成)))
加盐:加字符增加破译的难度
(理论上不可解,只能通过穷举法(将所有可能的明文密码进行计算,并与加密后的密文进行比对,如果相等则表示找到了正确的密码,否则继续穷举))
SHA
MAC
CRC
base64 编码
ASCII 码字符占 8 位二进制,而 Base64 占 6 位,取最小公倍数即为 24,即可以用 4 个 base64 字符去表示 3 个 ASCII 码字符。(base32 5 位 16 4 位)
一个字节 8bit 存在 256 个状态,而一个 Base64 字符只有 64 个状态。 机智的人们于是规定,用每 4 个 Base64 字符去表示 3 个二进制字节,因为:64 * 64 * 64 * 64 = 256 * 256 * 256。
选出 64 个字符——大写字母 A-Z、小写字母 a-z、数字 0-9、符号 “+”、”/“
(再加上作为垫字的 “=“,实际上是 65 个字符,垫字是当生成的 Base64 字符串的个数不是 4 的倍数时,添加在尾部的字符),作为一个基本字符集。
注意:
1.因为,Base64 将三个字节转化成四个字节,因此 Base64 编码后的文本,会比原文本大出三分之一左右。2.解决了各系统以及传输协议中二进制不兼容的问题
3.用法:网页中的一些小图片,可以直接以 base64 编码的方式嵌入,不用再链接请求消耗网络资源。
base64 变种
base64 编码可用于在HTTP环境下传递较长的标识信息。
常常需要把二进制数据编码为适合放在 URL(包括隐藏表单域)中的形式,地址上可以看到
然而,标准的 Base64 并不适合直接放在 URL 里传输,因为 URL 编码器会把标准 Base64 中的/和+字符变为形如%XX的形式,而这些%号在存入数据库时还需要再进行转换,因为 ANSI SQL 中已将%号用作通配符。
为解决此问题,可采用一种用于 URL 的改进 Base64编码,它不在末尾填充=号,并将标准 Base64 中的+和/分别改成了-和_,这样就免去了在 URL 编解码和数据库存储时所要做的转换,避免了编码信息长度在此过程中的增加,并统一了数据库、表单等处对象标识符的格式。
URL 编码
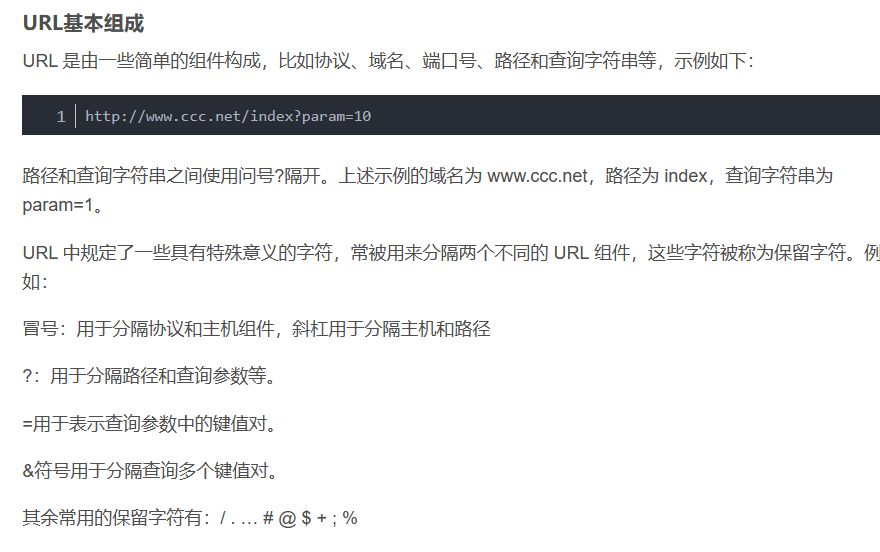
当 URL 路径或者查询参数中,带有中文或者特殊字符的时候,就需要对 URL 进行编码(采用十六进制编码格式)。URL 编码的原则是使用安全字符去表示那些不安全的字符。
URL 基本组成
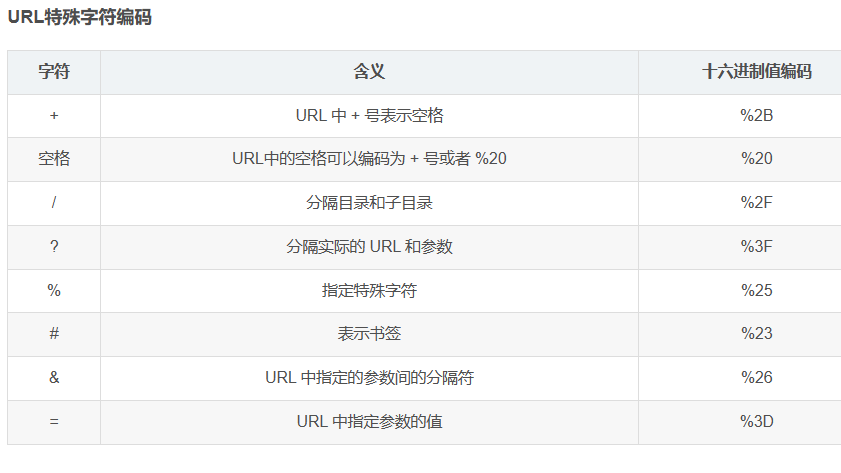
加号表示空格,空格通常被视为无效字符
不安全字符指的是会造成歧义的字符比如?和&这种有特殊的意义字符就需要改变
因为 url 只能由 ASCII 进行编码
所以比如中文这种 Unicode 编码的字符就不行
培根密码
==培根食物!!!==
原理:加密时,明文中的每个字母都会转换成一组五个英文字母。
其转换依赖下表:
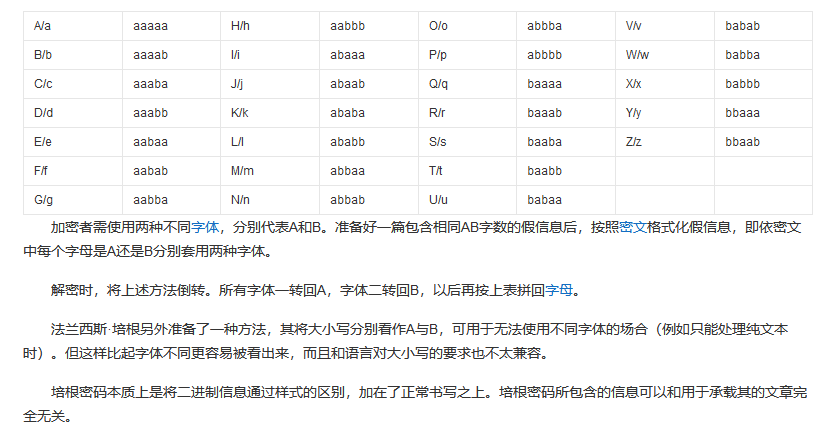
特点:培根密码实际上就是一种**==替换==**密码,根据所给表一一对应转换即可加密解密 。它的特殊之处在于:可以通过不明显的特征来隐藏密码信息,比如大小写、正斜体等,只要两个不同的属性,密码即可隐藏。
栅栏密码
原理:
栅栏密码(变种——W 型)
ASCII 码
凯撒密码
通过把字母移动一定的位数来实现加密和解密。
凯撒密码(变种)
Rot13 密码(变种)
每个英文字母都往后移动 13 位因为总共 26 个英文字母
加密解密都一样因为 13 位刚好循环
重点:flag->synt
摩斯密码
摩尔斯电码是一种早期的数字化通信形式,虽然只使用点和划但是它不同于现代只使用 0 和 1 两种状态的二进制代码,它的代码包括五种: 点、划、每个字符间短的停顿、每个词之间中等的停顿和句子之间长的停顿。
robbit 密码
原神密码
拓展
1.PKI(公开密钥体系,Public Key Infrastructure )是一种遵循标准的利用非对称加密技术为电子商务的开展提供一套安全基础平台的技术和规范。
2.键值对(Key-Value Pair)主要是面向对象语言里的字典(哈希表),一种可以通过键(key)直接访问到值(value)的数据结构。这种数据结构以键为索引,通过键可以快速查找到对应的值。在 JavaScript 中,键值对可以借助对象的概念来实现,键相当于对象里的属性,而值相当于属性的值。